Connectors
Tenant console > Connectors verwaltet Runtimes in der Nähe von SAP. Ein Connector arbeitet im Pull-Modus: Er verbindet sich ausgehend per HTTPS mit SPOT, bezieht Konfiguration und sendet Telemetrie, ohne SAP ins Internet zu öffnen.
Erstellen und installieren
- Erstellen Sie einen Connector mit einem betrieblichen Namen.
- Kopieren Sie den einmaligen, 30 Minuten gültigen Installationscode.
- Erzeugen Sie in
Add agent guidedie temporäre Bootstrap-URL. - Laden Sie den Bootstrap, prüfen Sie SHA-256 und führen Sie ihn auf dem Zielhost aus.
- Geben Sie den Code nur in der verdeckten Eingabeaufforderung ein.
- Warten Sie auf den ersten gesunden Heartbeat.
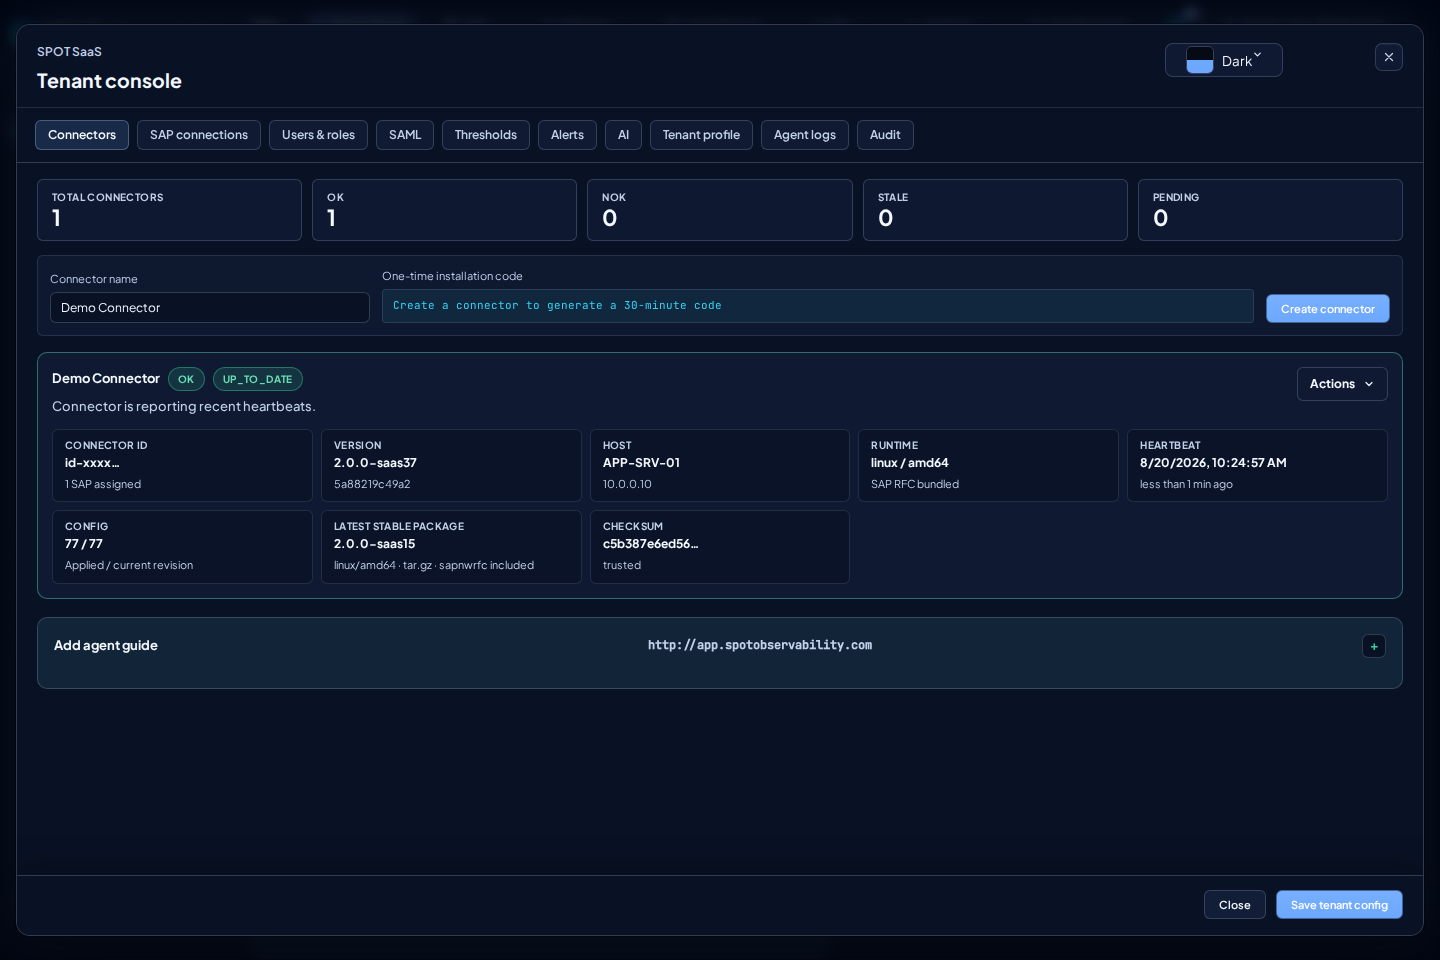
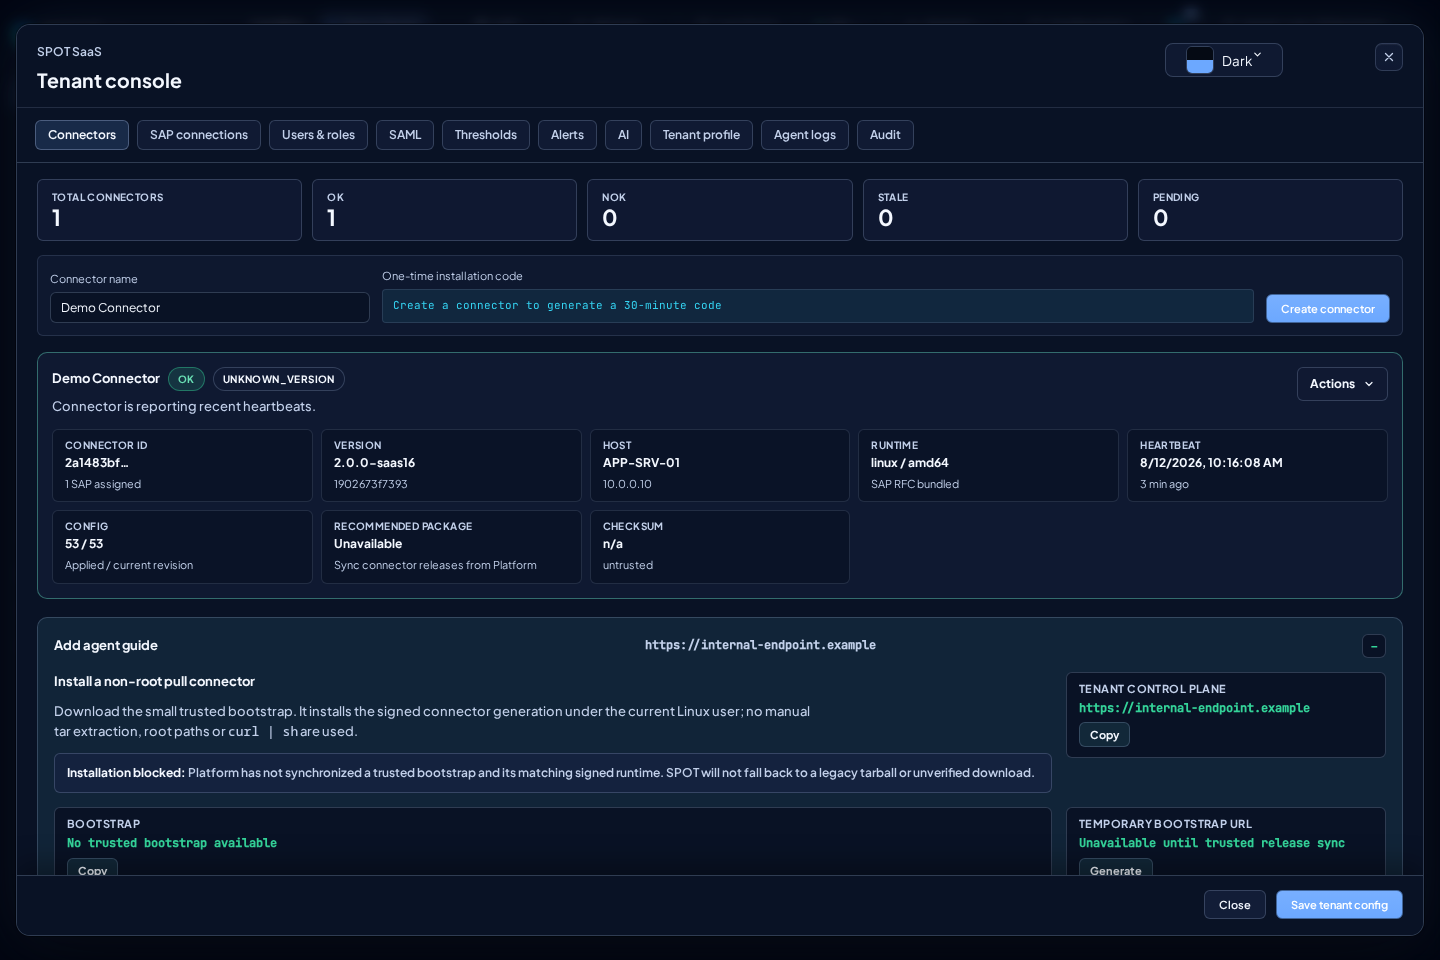
Die Anleitung verwendet weder manuelles Entpacken noch curl | sh. Der Bootstrap enthält den öffentlichen TUF-Root seiner Umgebung und installiert nur einen Runtime mit gültigen Metadaten, Version und Digest. Jede Umgebung hält Deployment, Daten und Trust getrennt; Produktion vertraut nie einem nicht produktiven Root.
Wenn Platform noch keinen Bootstrap und das dazugehörige signierte Runtime-Artefakt synchronisiert hat, bleibt die Installation gesperrt. SPOT bietet weder ein altes Tarball noch einen ungeprüften Download als Fallback an.
Entwicklung und Produktion
Die Anleitung und Download verified bootstrap zeigen Development candidate,
wenn die Entwicklungsumgebung einen vertrauenswürdigen, aktiven Kandidaten für
Tests bereitstellt. Sie wählen die neueste gültige Generation mit passendem
Bootstrap und signiertem Linux-amd64-Runtime aus demselben Release. Produktion
zeigt Stable package und erlaubt nur vertrauenswürdige stabile Pakete.
Fehlen eine gültige Identität, der Bootstrap oder der passende verifizierte
Runtime, bleibt die Installation gesperrt und Generate deaktiviert. Wechseln
Sie dafür nicht die Umgebung und umgehen Sie keine Prüfung.
Testen Sie den Kandidaten in Entwicklung, bevor Sie eine manuelle Promotion in
Produktion anfordern. Eine erzeugte URL oder ein Bootstrap-Download aktualisiert
keinen bestehenden Connector und enrolt ihn nicht neu. Request upgrade bleibt
auf dem stabilen Kanal; ein angezeigter Entwicklungskandidat wird dadurch nicht
für automatische Upgrades freigegeben.
Status
| Status | Bedeutung | Prüfen |
|---|---|---|
| Pending | Noch kein authentifizierter Heartbeat | Code, ausgehendes HTTPS und lokalen Service |
| OK | Konfiguration, Heartbeat und Telemetrie sind gesund | SAP Connections und stabile Version |
| NOK | Aktiver Fehler oder nicht angewendete Konfiguration | Agent Logs, RFC, Netzwerk und Update |
| Stale | Heartbeat ist abgelaufen | Prozess, linger und Verbindung |
| Disabled/Revoked | SPOT lehnt das Credential ab | Host entfernen oder neu enrolen |
Aktionen
| Aktion | Wirkung |
|---|---|
| Download verified bootstrap | Temporäre URL für den zum vertrauenswürdigen Release gehörenden Bootstrap |
| Request upgrade | Neueste stable-Generation anfordern; kein Downgrade, wenn der Connector bereits eine neuere candidate ausführt |
| Generate re-enrollment code | 30-Minuten-Code erzeugen, ohne das aktive Credential zu unterbrechen |
| Disable connector | Credentials, Codes, Sitzungen und offene Updates sofort widerrufen; SAP-Zuordnungen bleiben |
| Delete connector | Identität endgültig entfernen und SAP Connections lösen |
Der Host erzeugt das dauerhafte Credential; SPOT speichert nur dessen Hash. Es erscheint weder in der Konsole noch in einem Download.
Sichere Updates
Der Agent prüft TUF, installiert Generationen und wechselt den aktiven Zeiger atomar. Ein stabiler Supervisor außerhalb der aktiven Generation behält die Kontrolle, selbst wenn der neue Wrapper, die Umgebung, der Loader oder das Binärprogramm nicht starten kann. Die Version wird erst nach Authentifizierung, Konfiguration, Heartbeat und Telemetrie bestätigt; bei Fehlern oder Zeitüberschreitung wird die vorige Generation wiederhergestellt. Die Karte kennzeichnet das verfügbare Installationspaket als Development candidate oder Stable package. Request upgrade verwendet weiterhin nur den stabilen Kanal und ersetzt eine neuere candidate nicht durch eine ältere Version.
Die erste Generation mit diesem Supervisor installiert ihn aus dem eigenen signierten Artefakt und startet automatisch unter seiner Kontrolle neu. Sie migriert außerdem das flache Layout älterer Connectors, jedoch erst nach bestätigter Gesundheit. Dafür sind weder Re-Enrollment noch Konfigurationsverlust oder ein Eingriff des Technikers nötig. Status- und Stop-Skripte, PID und Log bleiben unter $HOME/spot-agent-saas, sodass sich ihre Pfade beim Generationswechsel nicht ändern.
stable wird automatisch in Wellen verteilt. Request upgrade ist eine einmalige administrative Aktion; im Normalbetrieb muss ein Techniker weder den Dienst neu starten noch jede Version einzeln anfordern. Platform pausiert bei TUF-/Digest-Fehlern, Rollbacks, weniger als 98 % Erfolg oder mehr als 5 % Verschlechterung. Vor der Canary-Anforderung zeichnet der Workflow die vorherige Version auf und validiert, dass sie verschieden und älter ist; candidate muss den echten Wechsel nachweisen, und bei der Promotion bleibt der Digest identisch.
Sicheres Re-Enrollment
Ein Code unterbricht den aktuellen Connector nicht. Stoppen Sie ihn erst, wenn Sie bereit sind, und übergeben Sie den Code verdeckt oder über eine geschützte 0600-Datei. Das alte Credential wird erst nach Annahme des neuen ungültig.
Verwenden Sie für einen anderen logischen Host einen separaten Connector. Behalten Sie die Identität nur zur Wiederherstellung derselben lokalen Installation.
Diagnose
- Kein Heartbeat: Service,
linger, DNS und ausgehendes HTTPS prüfen. - TUF-Fehler: Uhr, abgelaufene Metadaten und Version prüfen; Verifikation nie umgehen.
- Rollback:
Agent logssowie Konfiguration, Authentifizierung und Telemetrie prüfen. - Keine SAP-Daten: Zuordnung, SAP-Credential, RFC-Rechte und Zeitraum prüfen.
Verwenden Sie nach einem Connector-Update in Jobs und SM37 dieselbe
SAP-Quelle und denselben Zeitraum. Bestätigen Sie, dass Start, Ende und
JOBCOUNT dieselbe Ausführung kennzeichnen, der Jobs-Cursor mindestens zwei
vollständige Zyklen lang weiterläuft und eine beendete Ausführung ein
vollständiges oder leeres Job Log beziehungsweise einen eindeutigen Status hat.
Der Connector unterstützt die geprüfte angeforderte Spaltenreihenfolge und die
physische DDIC-Reihenfolge von RFC_READ_TABLE. Eine mehrdeutige Form wird als
unsupported_rfc_read_table_shape blockiert, ohne den Lesevorgang zu
veröffentlichen oder den Cursor zu verschieben. Beliebige SAP-Formate werden
dadurch nicht kompatibel. Prüfen Sie außerdem, ob Heartbeat und die übrigen
Sammlungen weiterlaufen.
Fügen Sie Codes, connector.json, SAP-Secrets oder vollständige Konfiguration nie in Tickets ein. Teilen Sie Connector-ID, Version, Zeitstempel und bereinigte Fehler.
Dauerhafter ausgehender Proxy
Verwende einen HTTP-CONNECT-Proxy für HTTPS-Installation, Registrierung,
Konfiguration, Heartbeat, SAP-Metriken und -Logs, Agent logs und signierte
Updates. SPOT prüft weiterhin
Ziel-TLS und TUF. Eine Proxy-URL mit https:// wird derzeit nicht unterstützt;
frage die Netzwerkadministration nach einem HTTP-CONNECT-Endpunkt. Der Host
muss außerdem den öffentlichen SPOT-Hostnamen auflösen können.
Erstelle mit einem sicheren Editor eine private JSON-Datei mit Modus 0600:
{"schema":1,"mode":"explicit","url":"http://proxy.example:3128","no_proxy":".example.internal"}
Trage erforderliche Proxy-Zugangsdaten ausschließlich in diese Datei ein und
kodiere reservierte URL-Zeichen. Zugangsdaten gehören weder in Befehle noch in
Service-Umgebungsvariablen oder Screenshots. no_proxy unterstützt Hosts,
Domain-Suffixe, CIDR-Netze und optionale Ports.
Ergänze nach Download und Prüfung des Bootstraps dessen Befehl aus der Anleitung
um --proxy-config /privater/pfad/proxy.json. Der Import erfolgt vor seinem
ersten Download. Die Konfiguration bleibt unter
<installation>/config/proxy.json außerhalb der austauschbaren Generationen.
Das Verzeichnis config benötigt Modus 0700, die Datei 0600; beide müssen
dem Benutzer des Connectors gehören.
Verwende bei vorhandenen Installationen den stabilen Launcher:
<installation>/bin/spot-agent-saas saas-proxy configure --file /privater/pfad/proxy.json
<installation>/bin/spot-agent-saas saas-proxy status
<installation>/bin/spot-agent-saas saas-proxy test
status verbirgt Zugangsdaten. Starte den Dienst neu, damit bereits geöffnete
Clients die Änderung übernehmen. Die Konfiguration übersteht Neustarts mit
systemd-user/nohup sowie Upgrades ohne Shell-Exporte. saas-proxy direct
aktiviert direkte Verbindungen. Importiere
{"schema":1,"mode":"environment"}, um wieder HTTPS_PROXY/HTTP_PROXY und
NO_PROXY zu verwenden. Eine fehlende Datei bewahrt diese Kompatibilität;
explizite Einstellungen haben Vorrang. Ein Proxyfehler führt zu keinem direkten
Ausweichversuch.
Prüfe bei Fehlern DNS, Proxyzugriff, CONNECT-Anmeldung und Zielzertifikate. Lasse TLS und TUF aktiviert. Wenn ein älterer Updater am Proxy scheitert, fordere eine kontrollierte Wiederherstellung mit geprüftem Bootstrap und einem Registrierungscode für denselben Connector an. Bewahre Installation und Zustand und prüfe Identität und Cursor. Zugangsdaten können bei autorisierter erneuter Registrierung rotieren. Lösche den Zustand nicht als routinemäßige Umgehung; kontaktiere den Support, wenn sein Erhalt nicht nachprüfbar ist. Bestätige danach neue Version und frischen Heartbeat.
Updates ohne aktivierte SAP-Verbindungen
Wenn der Connector keine aktivierten SAP-Verbindungen hat, kann er ein signiertes Update bestätigen, nachdem er seine aktuelle Konfiguration übernommen, einen erfolgreichen authentifizierten Heartbeat gesendet und die Bestätigung eines neuen Zustandsereignisses in Agent logs erhalten hat. Dies gilt auch, wenn alle Verbindungen ausdrücklich deaktiviert sind. Ohne Angabe der Aktivierung bleibt eine Verbindung aktiviert; das Deaktivieren ihrer Erfassungsfamilien allein ändert diesen Zustand nicht.
Aktivierte SAP-Verbindungen benötigen weiterhin eine abgeschlossene unterstützte Erfassung. Schlägt die Telemetriebestätigung fehl, bleibt das Update ausstehend und kann nach Ablauf der Zustandsfrist zurückgesetzt werden. Prüfe den Proxy und den Zugriff auf Agent logs. Ein Test ohne SAP belegt Transport und Update des Connectors, aber keine Extraktion oder tatsächliche SAP-Abdeckung.